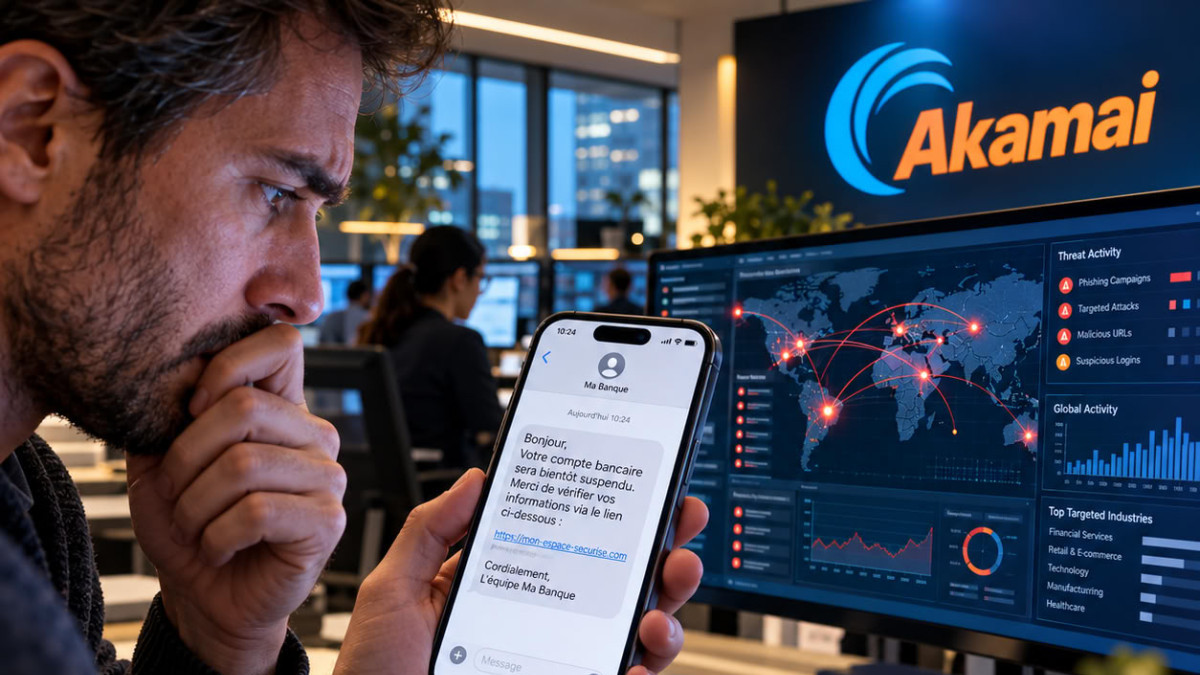

El informe State of the Internet (SOTI) de Akamai (Nasdaq: AKAM) indica que en el primer trimestre de 2026, el volumen de estafas en línea casi se duplicó, superando por primera vez al de los ataques de phishing tradicionales. Titulado «AI-Driven Digital Deception: The Fraud and Abuse Report 2026», este estudio describe a actores maliciosos que explotan la inteligencia artificial (IA) e infraestructuras automatizadas para sortear los perímetros de seguridad clásicos.
Según el informe, estas estafas van desde falsos sitios de venta y trampas de reclutamiento en redes sociales hasta portales de eventos fraudulentos. El número de detecciones pasó de aproximadamente 3,2 millones a unos 6,4 millones. Al mismo tiempo, la vida operativa de los ataques de phishing cayó más del 50 %, de 48 días en el cuarto trimestre de 2025 a 22 días en el segundo trimestre de 2026. Cerca del 70 % de los ataques de phishing imitaban marcas de los sectores de tecnología (41,6 %), servicios financieros (18,9 %) y comercio (8,4 %).
Una amenaza persistente en Europa
En la región EMEA, casi uno de cada cuatro intentos de inicio de sesión fue señalado como de alto riesgo. El informe vincula este hallazgo a una amenaza persistente relacionada con ataques de fuerza bruta, al «credential stuffing», es decir, la prueba masiva de credenciales robadas en múltiples sitios, y al secuestro de cuentas.
El malware y las amenazas persistentes avanzadas (APT) representan más del 60 % del tráfico de ataques en la región. El malware por sí solo representa el 44 % del volumen total, por delante de las APT (16,7 %), los troyanos (13 %), el ransomware (9,8 %), el phishing (6,1 %) y las botnets (5,2 %). Durante una campaña de suplantación de identidad dirigida a múltiples marcas de servicios financieros, los actores maliciosos concentraron sus intentos en los sectores automotriz y minorista.
Cuentas bajo presión a escala global
A escala global, los intentos de inicio de sesión de alto riesgo o riesgo crítico representaron el 26,6 % de todos los intentos registrados. Las solicitudes de verificación de cuenta constituyeron por sí solas el 40 % del tráfico. Según el informe, esto indica que los atacantes validan sistemáticamente las direcciones de correo electrónico antes de lanzar ataques de tipo «credential stuffing» a gran escala.
El comercio es el sector que registró el mayor número de intentos de inicio de sesión, con un 41,1 %, lo que lo convierte, según el estudio, en un objetivo privilegiado para la validación de credenciales, el pirateo de cuentas y el uso fraudulento de puntos de fidelidad. Asia-Pacífico (APAC) y América Latina (LATAM) muestran las proporciones más altas de intentos de alto riesgo o riesgo crítico, con un 36,4 % y un 37,8 %, respectivamente.
Patrick Sullivan, Chief Technology Officer, Security Strategy de Akamai, considera que «la lucha contra el fraude ya no es una simple función financiera aislada, sino un imperativo transversal en materia de ciberseguridad». Añade: «Los agentes de IA autónomos y las identidades sintéticas están transformando la forma en que los clientes interactúan con las marcas. En paralelo, los actores maliciosos explotan estos mismos vectores para cometer abusos de lógica de negocio y exfiltraciones de datos sin interacción».
El informe dedica además un análisis al ransomware, firmado por Ofer Wolf, Senior Vice President and General Manager of Enterprise Security de Akamai. En él afirma: «Los ransomwares ya no son simples malware: constituyen ahora un modelo operativo criminal por derecho propio, centrado en la extorsión». Para los responsables de seguridad de sistemas de información (CISO), el estudio recomienda reforzar las defensas contra bots, implementar una inspección conductual en cada etapa del ciclo de vida de una cuenta, así como una microsegmentación para limitar los movimientos laterales dentro de las redes. El informe está disponible en su totalidad en el sitio de Akamai.