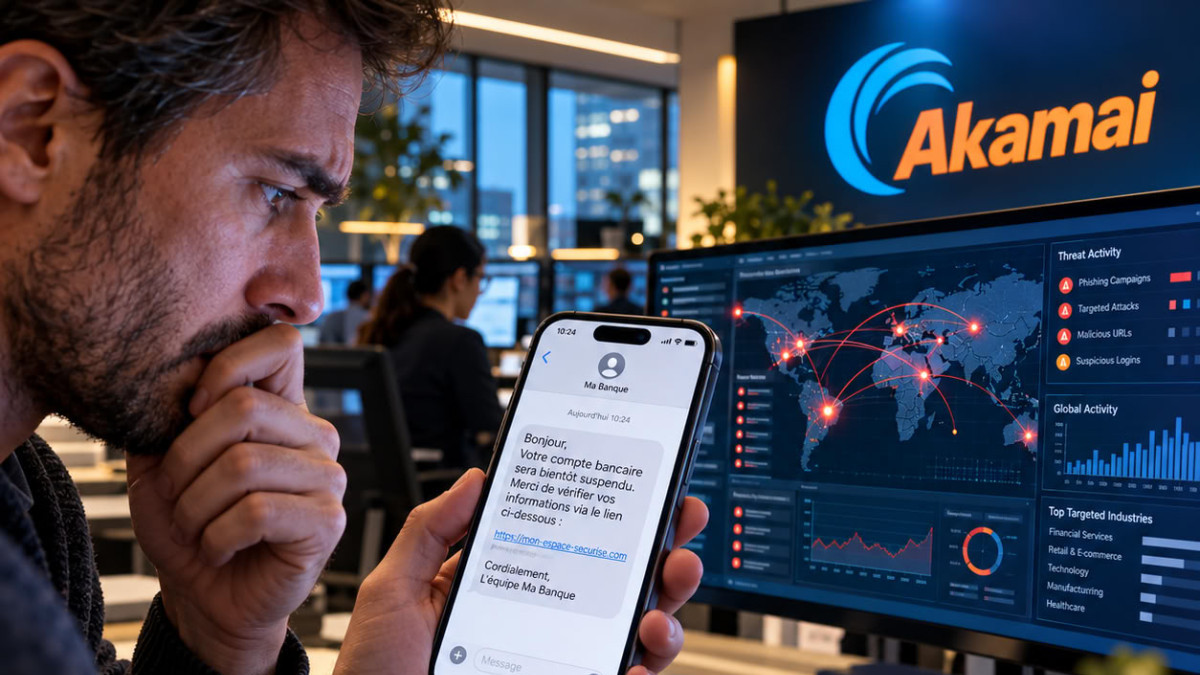

Het State of the Internet (SOTI)-rapport van Akamai (Nasdaq: AKAM) geeft aan dat in het eerste kwartaal van 2026 het volume van online oplichting bijna verdubbeld is, voor het eerst hoger dan dat van traditionele phishingaanvallen. De studie, getiteld ‘AI-Driven Digital Deception: The Fraud and Abuse Report 2026’, beschrijft hoe kwaadwillende actoren kunstmatige intelligentie (AI) en geautomatiseerde infrastructuur inzetten om klassieke beveiligingsperimeters te omzeilen.
Volgens het rapport variëren deze oplichtingspraktijken van valse verkoopsites en wervingsvallen op sociale media tot frauduleuze evenementenportalen. Het aantal detecties steeg van ongeveer 3,2 miljoen naar ongeveer 6,4 miljoen. Tegelijkertijd daalde de operationele levensduur van phishingaanvallen met meer dan 50%, van 48 dagen in het vierde kwartaal van 2025 naar 22 dagen in het tweede kwartaal van 2026. Bijna 70% van de phishingaanvallen imiteerde merken uit de technologiesector (41,6%), de financiële dienstverlening (18,9%) en de handel (8,4%).
Een aanhoudende dreiging in Europa
In de EMEA-regio werd bijna één op de vier inlogpogingen aangemerkt als hoogrisico. Het rapport koppelt dit aan een aanhoudende dreiging door brute kracht-aanvallen, ‘credential stuffing’ (het massaal testen van gestolen inloggegevens op meerdere sites) en accountovernames.
Malware en geavanceerde persistente bedreigingen (APT’s) vormen meer dan 60% van het aanvalverkeer in de regio. Malware alleen is goed voor 44% van het totale volume, gevolgd door APT’s (16,7%), Trojaanse paarden (13%), ransomware (9,8%), phishing (6,1%) en botnets (5,2%). Tijdens een identiteitsfraudecampagne gericht op meerdere financiële dienstverleners concentreerden de aanvallers hun pogingen op de automobiel- en detailhandelsectoren.
Wereldwijd onder druk staande accounts
Wereldwijd vormden hoogrisico- of kritiekrisico-inlogpogingen 26,6% van alle geregistreerde pogingen. Accountverificatieverzoeken alleen al waren goed voor 40% van dit verkeer. Volgens het rapport geeft dit aan dat aanvallers systematisch e-mailadressen valideren voordat ze grootschalige ‘credential stuffing’-aanvallen lanceren.
De handelssector registreerde het grootste aantal inlogpogingen, met 41,1%, wat het volgens de studie een primair doelwit maakt voor het valideren van inloggegevens, accountkaping en frauduleus gebruik van loyaliteitspunten. De regio’s Azië-Pacific (APAC) en Latijns-Amerika (LATAM) laten de hoogste proporties van hoogrisico- of kritiekrisico-pogingen zien, met respectievelijk 36,4% en 37,8%.
Patrick Sullivan, Chief Technology Officer, Security Strategy bij Akamai, stelt dat ‘de strijd tegen fraude niet langer een geïsoleerde financiële functie is, maar een dwarsdoorsnijdende cybersecurity-imperatief’. Hij voegt toe: ‘Autonome AI-agenten en synthetische identiteiten transformeren de manier waarop klanten met merken omgaan. Tegelijkertijd misbruiken kwaadwillende actoren dezezelfde vectoren om bedrijfslogica-misbruik en gegevensexfiltratie zonder interactie te plegen.’
Het rapport bevat ook een analyse van ransomware, ondertekend door Ofer Wolf, Senior Vice President and General Manager of Enterprise Security bij Akamai. Hij stelt daarin: ‘Ransomware is niet langer slechts malware: het is nu een volwaardig crimineel operationeel model, gericht op afpersing.’ Voor Chief Information Security Officers (CISO’s) beveelt de studie aan om de verdediging tegen bots te versterken, gedragsanalyse op elk punt in de accountlevenscyclus te implementeren, en microsegmentatie toe te passen om laterale beweging binnen netwerken te beperken. Het volledige rapport is beschikbaar op de website van Akamai.